如何保护您的 statpx 账户:双因素认证、登录历史和 API 密钥
分析账户包含的敏感数据可能比你最初认为的要多。您的流量模式显示您的网站何时在增长或陷入困境。您的推荐来源数据显示哪些合作伙伴关系和营销活动正在发挥作用。您的访客日志包含 IP 地址和会话行为。这些数据不应该落入坏人手中。
statpx 提供了几个工具来帮助您保护您的账户安全:双因素认证、完整的登录历史日志以及具有细粒度控制的 API 密钥管理。本指南逐一介绍了每一项。
为什么账户安全对分析很重要
与社交媒体账户不同,社交媒体账户被破坏会造成明显的伤害。分析账户泄露可能是细微的,并且以不立即显而易见的方式造成损害:
- 流量情报泄露 — 有权访问您分析数据的竞争对手可以看到具体哪些页面驱动最多参与、哪些营销活动正在发挥作用以及您的增长来自哪里。这是您永远不会主动透露的竞争情报。
- 目标和转化数据 — 如果您跟踪与收入相关的事件,坏人可以了解您的转化率以及流失发生的地方 — 这些数据直接映射到您的业务绩效。
- 数据篡改 — 拥有编辑员权限的人可以删除目标、禁用警报或创建误导性漏斗。损坏的分析数据会导致看起来正确的错误决策。
- API 密钥滥用 — 被盗的 API 密钥可用于批量提取您的数据或将其集成到未经授权的第三方系统中。
好消息是:保护您的账户只需不到 10 分钟的设置,statpx 让每一步都很直接。
启用双因素认证 (2FA)
双因素认证为您的登录添加了第二个验证步骤。即使有人获得了您的密码,没有您的身份验证器应用也无法访问您的账户。这是您可以采取的最有效的单一措施。
在 statpx 中启用 2FA:
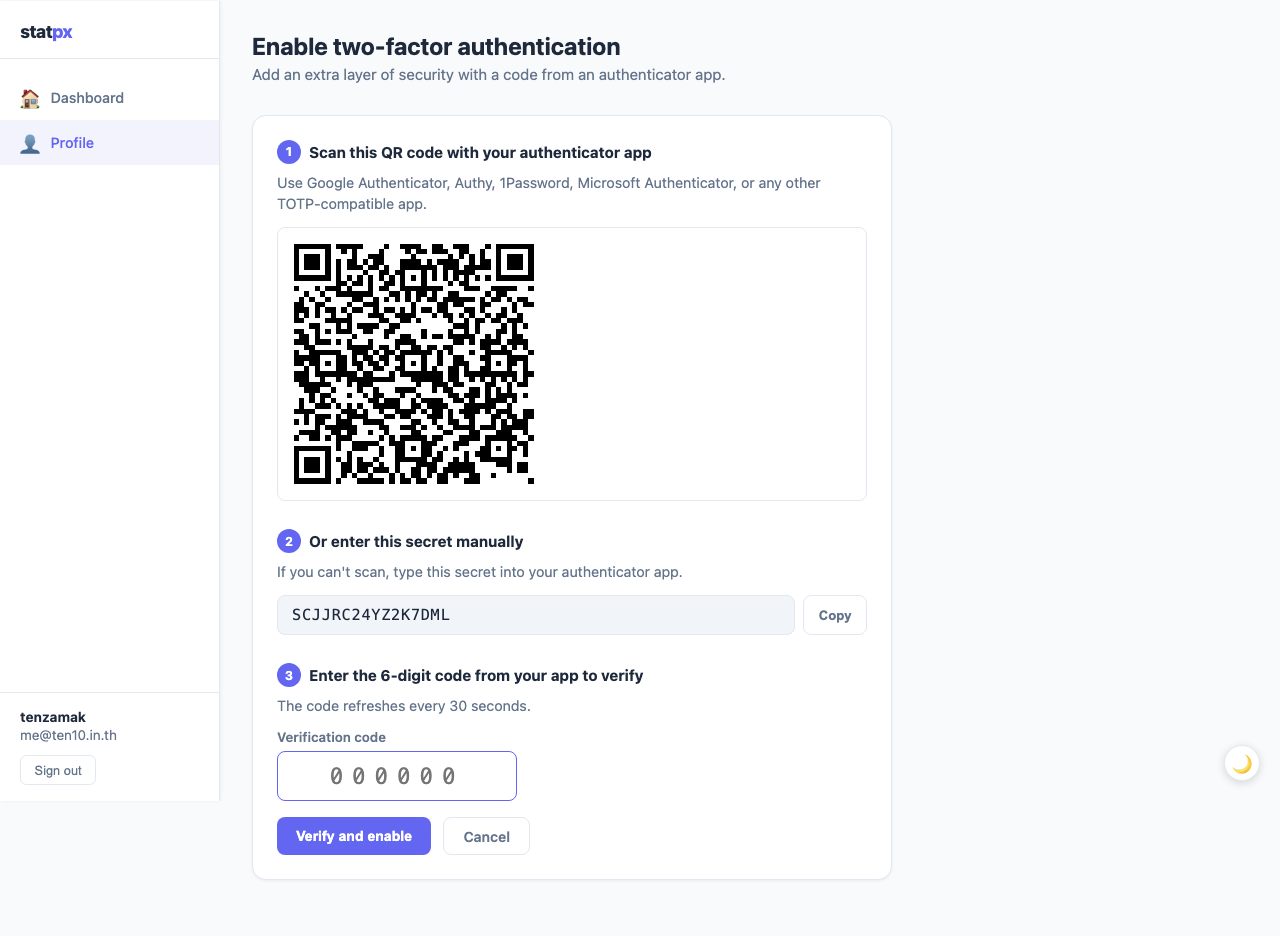
- 1转到您的个人资料页面(点击侧边栏中的您的姓名或头像)。找到双因素认证卡片,然后点击启用 2FA。
- 2出现二维码。打开您的身份验证器应用 — Google Authenticator、Authy、1Password、Bitwarden 或任何标准 TOTP 应用 — 并扫描代码。该应用将添加一个 statpx 条目,显示一个轮转的 6 位数代码。
- 3从您的应用输入当前的 6 位数代码到确认字段并点击验证并启用。这证实您的应用已正确同步,然后才能激活 2FA。
- 4保存您的备用代码。statpx 生成一组一次性恢复代码。将它们复制到您的密码管理器中或打印并妥善保管。每个代码恰好可以使用一次,如果您无法访问身份验证器应用,则可用于登录。
现在保存您的备用代码。如果您丢失了身份验证器应用且没有备用代码,您无法恢复对账户的访问权限。将备用代码存储在密码管理器中 — 不是在您计算机上的纯文本文件中。
使用 2FA 登录
启用 2FA 后,登录流程会稍有变化:
- 像往常一样输入您的电子邮件和密码,然后点击登录
- 出现第二个屏幕,要求您输入验证代码
- 打开您的身份验证器应用并输入显示的 statpx 的当前 6 位数代码
- 点击验证 — 您就登录了
TOTP 代码每 30 秒刷新一次。如果代码在您输入时过期,只需使用下一个出现的代码。大多数身份验证器应用显示计时器,以便您知道当前代码何时即将轮转。
如果您丢失了身份验证器应用 — 手机更换、应用删除、新设备 — 使用您的备用代码之一而不是 6 位数轮转代码。每个备用代码工作一次,然后它被验证无效。使用备用代码登录后,立即在您的新设备上再次设置 2FA。
查看登录历史
statpx 记录您账户的每个登录事件。要查看它,转到侧边栏中的登录历史。每一行显示:
- 日期和时间 — 登录发生的时间
- IP 地址 — 登录来自的 IP
- 位置 — 从 IP 近似的国家和城市
- 浏览器和操作系统 — 用户代理字符串解析为可读格式
- 结果 — 成功登录或失败尝试
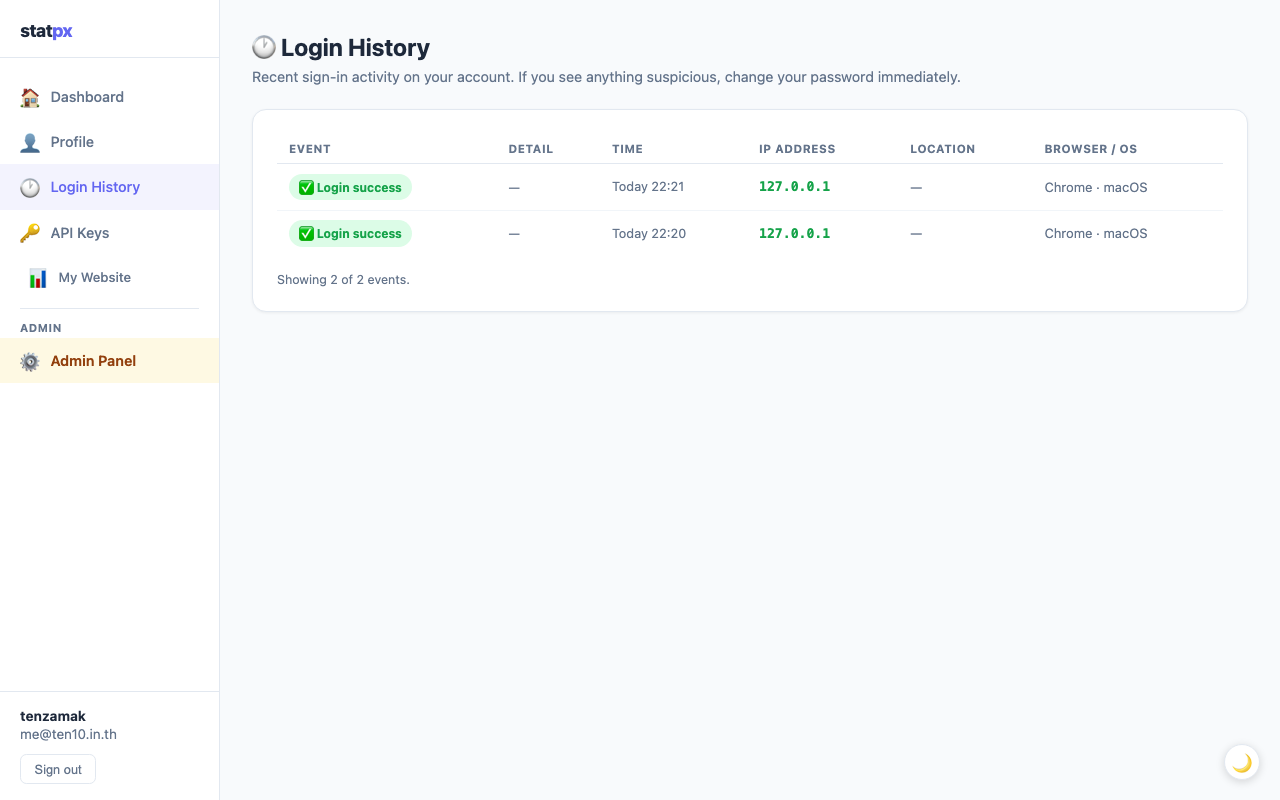
定期查看此列表并寻找任何不熟悉的内容:您未曾访问过的国家、您无法识别的 IP 地址、您不使用的浏览器或操作系统。这些中的任何一个都可能表示您的凭据被他人使用。
如果您发现可疑活动,请立即从个人资料页面更改密码。然后检查在可疑访问期间是否有任何目标、警报或网站设置被修改。
提示:在您的个人资料中设置您的账户时区,以便登录时间戳以您的本地时间显示。以 UTC 存储的登录事件可能很难阅读 — 您的本地时区使其更容易回忆您是否实际上在那个时间在您的计算机前。
安全地管理 API 密钥
API 密钥让您(或您的应用程序)通过 REST API 从 statpx 提取分析数据,而无需使用您的账户密码。每个密钥都充当凭据 — 把它当作一个对待。
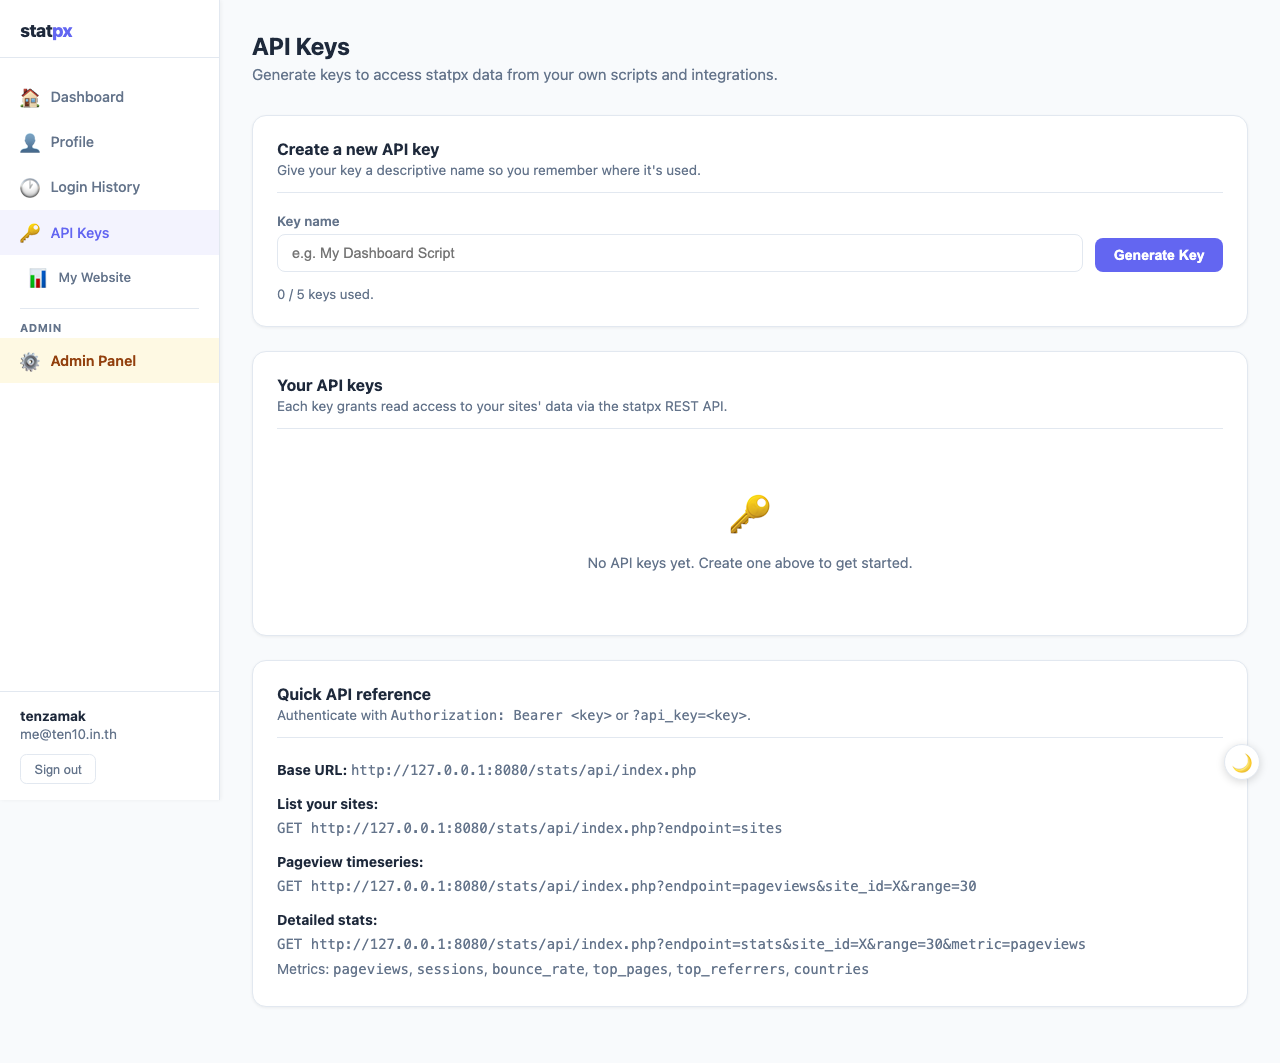
要创建 API 密钥,转到侧边栏中的API 密钥并点击新 API 密钥。给它一个描述性的名称 — 告诉您哪个应用或脚本使用它的东西(例如"仪表板小部件"或"每月报告脚本")。
API 密钥的关键规则:
- 在创建时立即复制密钥。 statpx 恰好显示一次完整的纯文本密钥。关闭创建对话框后,只存储密钥的前缀(前 8 个字符)。如果您丢失了密钥,您必须撤销它并创建一个新的。
- 将密钥存储在密码管理器或环境变量中。永远不要将 API 密钥粘贴到被提交到 git 存储库的配置文件中。永远不要将其放在公共位置。像对待密码一样对待它。
- 撤销您不再使用的密钥。如果您构建了不再运行的脚本,撤销它使用的密钥。活跃但未使用的密钥是不必要的风险。每个密钥上的最后使用时间戳使其易于识别陈旧密钥。
- 为每个用例创建一个密钥。不要在多个应用或脚本中重复使用同一密钥。如果一个密钥被破坏,您可以只撤销该密钥而不影响其他密钥。
每个账户最多可以有 5 个 API 密钥。如果达到限制,请在创建新密钥前撤销旧密钥。有关您可以用 API 做什么的完整参考,请参阅statpx REST API 指南。
其他安全最佳实践
除了 2FA、登录历史和 API 密钥管理外,一些额外的习惯可以保护您的账户安全:
- 使用强大、独特的密码。 statpx 需要至少一个大写字母、一个小写字母、一个数字和一个特殊字符。使用密码管理器生成并存储一个长的随机密码 — 不要重复使用来自另一项服务的密码。
- 永远不要共享您的账户凭据。如果同事或客户需要访问您的分析数据,使用团队邀请系统为他们授予具有适当角色的自己的登录。共享凭据绕过审计跟踪,使得无法确定谁做了什么。
- 在共享计算机上注销。如果您曾在共享或公共设备上访问 statpx,完成后明确注销。不要依赖关闭浏览器选项卡来结束您的会话。
- 保持您的账户电子邮件安全。您的 statpx 账户电子邮件也是您的密码重置目的地。如果有人可以访问该电子邮件账户,他们可以重置您的 statpx 密码。确保您的电子邮件账户也启用了 2FA。
如果您是团队的一部分或与其他人共享网站访问权限,还应查看团队访问指南以确保同事具有适当的角色而不是完整的所有者凭据。如果您是 statpx 的新用户且尚未设置跟踪,请从入门指南开始。
底线
保护您的分析账户是一项耗时 10 分钟但回报持久的任务。现在启用 2FA — 这是最有效的单一步骤。偶尔检查您的登录历史以捕获任何不寻常的活动。保持您的 API 密钥已命名、最小化,并撤销您不使用的密钥。当其他人需要访问时,使用团队邀请而不是共享密码。您的分析数据反映您业务的真实状态;保护它值得一点时间投资。